Controle de tráfego
Regras de acesso, rotas e prioridades para organizar como a internet é usada na empresa.
Roteador doméstico funciona até a empresa depender de internet, servidor, PDV, câmeras e acesso remoto. Configuramos VPN, VLAN, failover e Wi-Fi corporativo com documentação e foco em previsibilidade.
Prefere escrever? Use o formulário ou [email protected].
Esses recursos ajudam a separar visitantes, câmeras, servidores e equipe administrativa, facilitando suporte, reduzindo exposição e melhorando a previsibilidade da rede.
Regras de acesso, rotas e prioridades para organizar como a internet é usada na empresa.
VPN, como WireGuard quando aplicável, para equipe autorizada acessar servidor, filial ou home office sem expor serviços internos diretamente.
Pontos de acesso gerenciados, rede visitante, SSIDs por finalidade e controle centralizado.
Configuração avançada sem documentação vira risco. O trabalho inclui entender o cenário e registrar o que foi feito.
Identificamos equipamentos, links, endereçamento, Wi-Fi, servidor, câmeras, PDV e principais falhas.
Definimos VPN, separação lógica da rede, internet reserva, firewall, rede visitante, regras de acesso e monitoramento necessário.
Aplicamos a configuração com janela combinada e deixamos registro para o suporte futuro.
Pode ser uma revisão pontual ou uma reestruturação da borda e do Wi-Fi da empresa.
Firewall, VPN, internet reserva, regras de acesso, rotas, separação de redes e controle de tráfego.
Controladora, pontos de acesso, rede visitante, SSIDs, cobertura Wi-Fi e organização de acesso.
Registro do ambiente e orientação para a configuração não virar caixa-preta.
Dois links com internet reserva, firewall e VPN no Mikrotik, separação de tráfego por finalidade e túnel criptografado para filial ou home office.
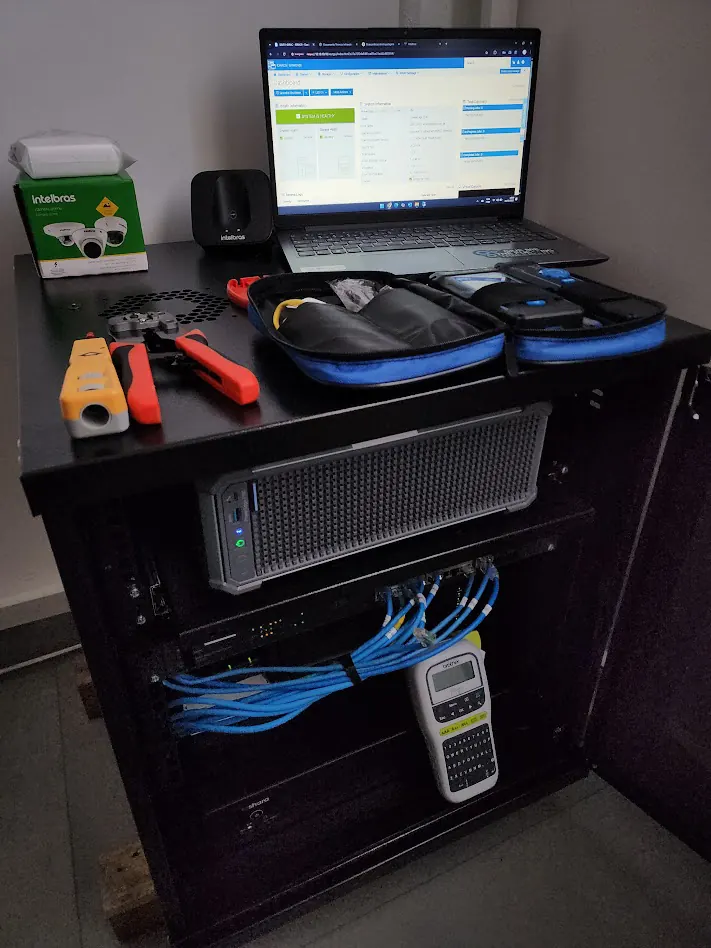
Regras, separação de redes, VPN e senhas registradas ajudam a reduzir dependência de quem montou a rede.
Quando vale a rede profissional
Com servidor, PDV, câmeras, visitantes, acesso remoto ou mais de um link de internet, já existe complexidade suficiente para pensar em rede profissional.
Também vale revisar quando alguém configurou “para funcionar” e ninguém sabe explicar regra, senha, IP, VLAN ou porta liberada.
Ambientes atendidos
Equipamentos que configuramos
Roteamento, firewall e Wi-Fi gerenciado de nível corporativo
A configuração equilibra segurança e simplicidade — regra demais sem documentação também vira problema.
Acesso remoto seguro para equipe autorizada, incluindo WireGuard ou site-to-site quando o cenário exige.
Separação lógica da rede, por exemplo visitantes, câmeras, PDV, servidores e administrativo.
Internet reserva entrando quando o link principal falha, com regras de saída e testes combinados.
Informe quais equipamentos você usa hoje e onde a rede mais falha.
Ainda entendendo o problema? Estes serviços e conteúdos ajudam a decidir.
Acesso remoto controlado para equipes fora do escritório.
Ver home officeCâmeras e acesso remoto apoiados por rede segmentada.
Ver CFTVCabeamento, rack, switches e Wi-Fi como projeto completo.
Ver infraestruturaQuando cabo, Wi-Fi corporativo e VLANs devem trabalhar juntos.
Ler artigoPara empresas, Mikrotik pode oferecer mais controle, VPN, regras, failover e segmentação do que roteadores domésticos. A escolha depende do ambiente.
Omada pode ser uma boa opção para gerenciar pontos de acesso, redes visitantes e cobertura Wi-Fi em pequenas e médias empresas.
Sim. A configuração pode incluir VPN, VLANs, firewall, failover, QoS, rede visitante e monitoramento.
Sim, a documentação básica é parte do trabalho. O objetivo é evitar dependência de memória ou configuração sem registro.
Rede profissional com VPN, VLAN, failover e Wi-Fi corporativo — configurada e documentada.